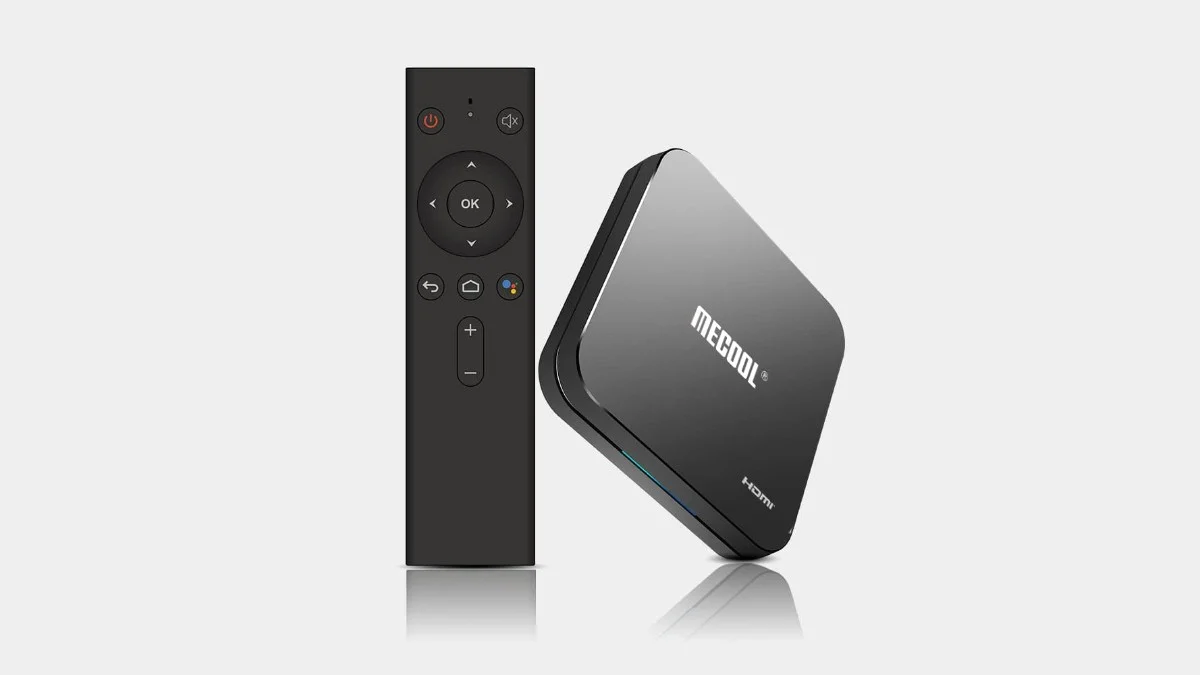
Google, 1,3 milyondan fazla Android TV kutusunda üreticinin bilerek yerleştirdiği bir arka kapı bulunduğunu açıkladı. Şirkete göre kodu, MECOOL kutularını da üreten Çinli Videostrong koydu. Etkilenen ülkeler arasında Türkiye de var. Arka kapı sıfırlamayla da silinmiyor.
Arka Kapıyı Kim, Nasıl Yerleştirdi
Arka kapı, bir cihaza sahibinden habersiz uzaktan erişim sağlayan gizli yazılım demek. Google'ın tehdit istihbaratı ekibi XCPE adlı bu yazılımı “yüksek güvenle” Videostrong Technology'ye bağlıyor. Shenzhen merkezli şirket, Android TV kutularını hem kendi adıyla hem de başka markalar için üretiyor. Google olayı tek bir çalışanın işi ya da bir yazılım hatası olarak görmüyor.
İzi ilk süren, botnetleri takip eden güvenlik firması Synthient oldu. Firma satın aldığı MECOOL KM9PRO Max kutusunda arka kapının hazır geldiğini gördü. Botnet, ele geçirilip tek merkezden yönetilen cihazların oluşturduğu ağ anlamına geliyor.
Arka Kapı Kutularda Ne Yapıyor
Google'a göre Videostrong bu arka kapıya erişimi suç ortaklarına sattı. Ortakların yazılımları da kutulara uzaktan yüklendi. Bu yazılımların çoğu kutuyu habersizce bir konut proxy'sine çevirdi. Yani başkalarının internet trafiği sizin ev bağlantınızdan geçti. Diğerleri reklam dolandırıcılığı yaptı ya da yeni zararlı yazılımlar kurdu.
Arka kapı kutuda sistem yetkisiyle çalışıyor ve uygulama kurmadan önce Google Play Protect'i kapatıyor. Google, operatörlerin kutulardan canlı ekran görüntüsü aldığını ve tuş vuruşu gönderdiğini tespit etti. Hesap bilgileri ve sistem kayıtları da dışarı aktarıldı. Etkilenen cihazlar arasında karaoke makineleri ve dijital tabelalar da var.
Google Sertifikası Bile Yetmedi
Olayı önceki BADBOX 2.0 botnetinden ayıran nokta, kutuların bir bölümünün Google sertifikası taşıması. Videostrong'un sitesi ürünlerini 3 Kasım 2026'da hâlâ “Google Certified Android TV Box” olarak listeliyor. Google, şirketin zararlı kodu gizleyerek kendi testlerindeki bir açıktan yararlandığını söylüyor. Kod, cihaz ilk kez açıldıktan sonra devreye giriyordu.
Google botnetin sunucuları için hukuki yola başvurdu ve 12'den fazla zararlı yazılım ailesinin sunucularını kapattı. Videostrong'un sertifikalı Android cihaz üretme lisansı da iptal edildi. Google ayrıca sertifika sürecini değiştirdiğini ve yazılım bütünlüğü denetimini sıkılaştırdığını açıkladı.
Türkiye'de Kutunuz Etkilenmiş mi
Google'ın dağılım haritasında Türkiye de işaretli ama etkilenen cihaz sayısı açıklanmadı. MECOOL kutuları Türkiye'de Hepsiburada gibi e-ticaret sitelerinde de satıldı. Synthient kampanyada görülen 182 model adını listeledi. Firma yine de model adının tek başına enfeksiyonu kanıtlamadığını vurguluyor.
Arka kapıyı kullanıcı silemiyor. Yazılım kaldırılsa bile kutu yeniden başladığında kendini geri kuruyor. BleepingComputer'a göre kodu silmenin tek yolu kutuya temiz bir yazılım (firmware) yüklemek. Synthient ise kutuların tamamen kullanımdan kaldırılmasını öneriyor. Yeni kutu alırken Android'in resmi sitesindeki sertifikalı iş ortakları listesine bakmanız iyi bir başlangıç.
Editörün Yorumu
Sunucuların kapanması evdeki kutunun temizlendiği anlamına gelmiyor. Kod yerinde durdukça kutunun yeni bir sunucuya bağlanma riski sürüyor. Bu yüzden MECOOL ya da Videostrong yapımı bir kutuyu sıfırlayıp kullanmak yerine değiştirmenizi öneririm. Bu olay, sertifika etiketinin de tek başına güvence olmadığını açıkça gösterdi.